Mateusz Podbielski
Technologia i cyberbezpieczeństwo
Założyciel i partner zarządzający Genuitek. Od ponad 20 lat łączy technologię z biznesem, prowadząc projekty IT i wdrożenia zwiększające bezpieczeństwo organizacji.
Polska wersja NIS2 — to ona wyznacza realne terminy, formularze i organ, do którego się zgłaszasz. Jeśli obejmuje Cię NIS2, obejmuje Cię i UKSC.
Rejestracja w ciągu 90 dni od uznania się za podmiot objęty ustawą
Kary administracyjne nakładane przez organ właściwy, do 10 mln EUR lub 2% obrotu
4 etapy · ok. 9 tygodni
Nie wiesz, od czego zacząć? Trzy szybkie kroki:
Raport — analizę obecnego stanu, plan wdrożenia oraz gotowe materiały, a na życzenie pełną implementację. Każdy element możesz wdrażać samodzielnie albo z naszym wsparciem.
Każda faza ma określony czas, rezultat i rolę Twoją oraz naszą. Bez chaosu projektowego — od startu wiesz, co dostajesz w każdym tygodniu.
Podajesz dane o firmie: sektor, zatrudnienie, obrót, kluczowe systemy.
Ustalamy z Tobą status podmiotu kluczowego lub ważnego — z pisemnym uzasadnieniem.
Przekazujesz dane osób kontaktowych i podmiotu.
Przygotowujemy i składamy zgłoszenie w systemie teleinformatycznym organu.
Wskazujesz systemy i właścicieli procesów. Cotygodniowy checkin (60 min).
Dopasowujemy polityki i techniczne środki ochrony do wymagań ustawy, budujemy rejestr incydentów.
Przeglądasz i akceptujesz dokumentację — 1 sesja review (90 min).
Składamy teczkę kontrolną: rejestry, protokoły testów, ewidencja szkoleń.
Zobacz, jak wygląda wynik analizy i z jakich materiałów możesz korzystać podczas samodzielnego wdrożenia.
Podmiot ważny · produkcja żywności · przykładowe dane zanonimizowane
3 tyg.
11 tyg.
17
6
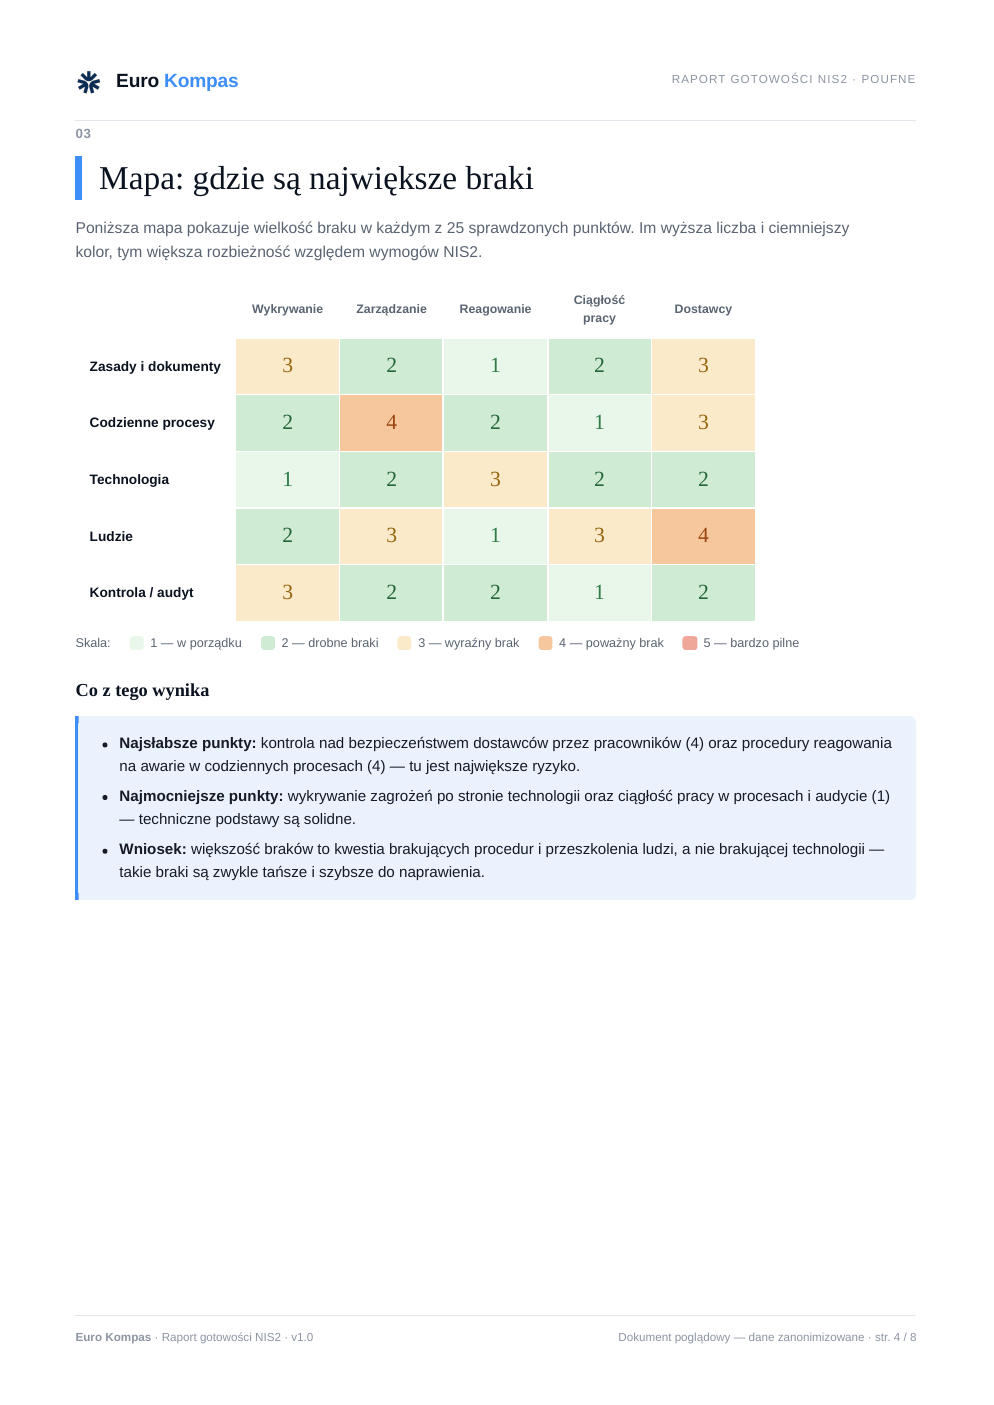
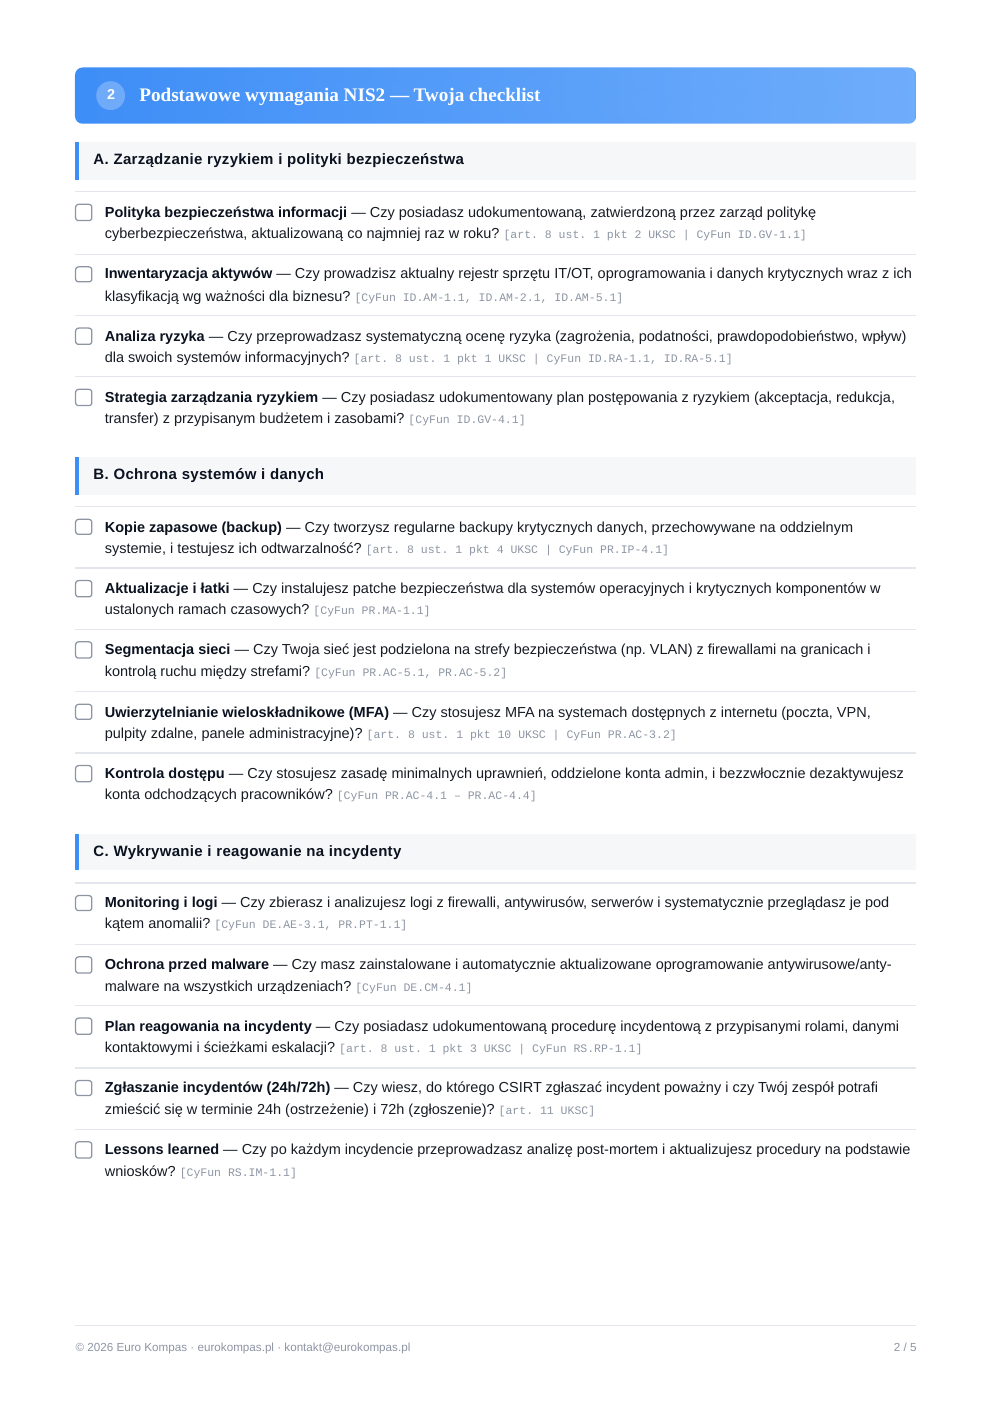
20 praktycznych punktów kontrolnych, prosty sposób liczenia wyniku i wskazówki dotyczące następnych kroków.
Łączymy doświadczenie technologiczne z praktyką prawną, żeby wymagania regulacyjne przekładać na konkretne działania w firmie.
Technologia i cyberbezpieczeństwo
Założyciel i partner zarządzający Genuitek. Od ponad 20 lat łączy technologię z biznesem, prowadząc projekty IT i wdrożenia zwiększające bezpieczeństwo organizacji.
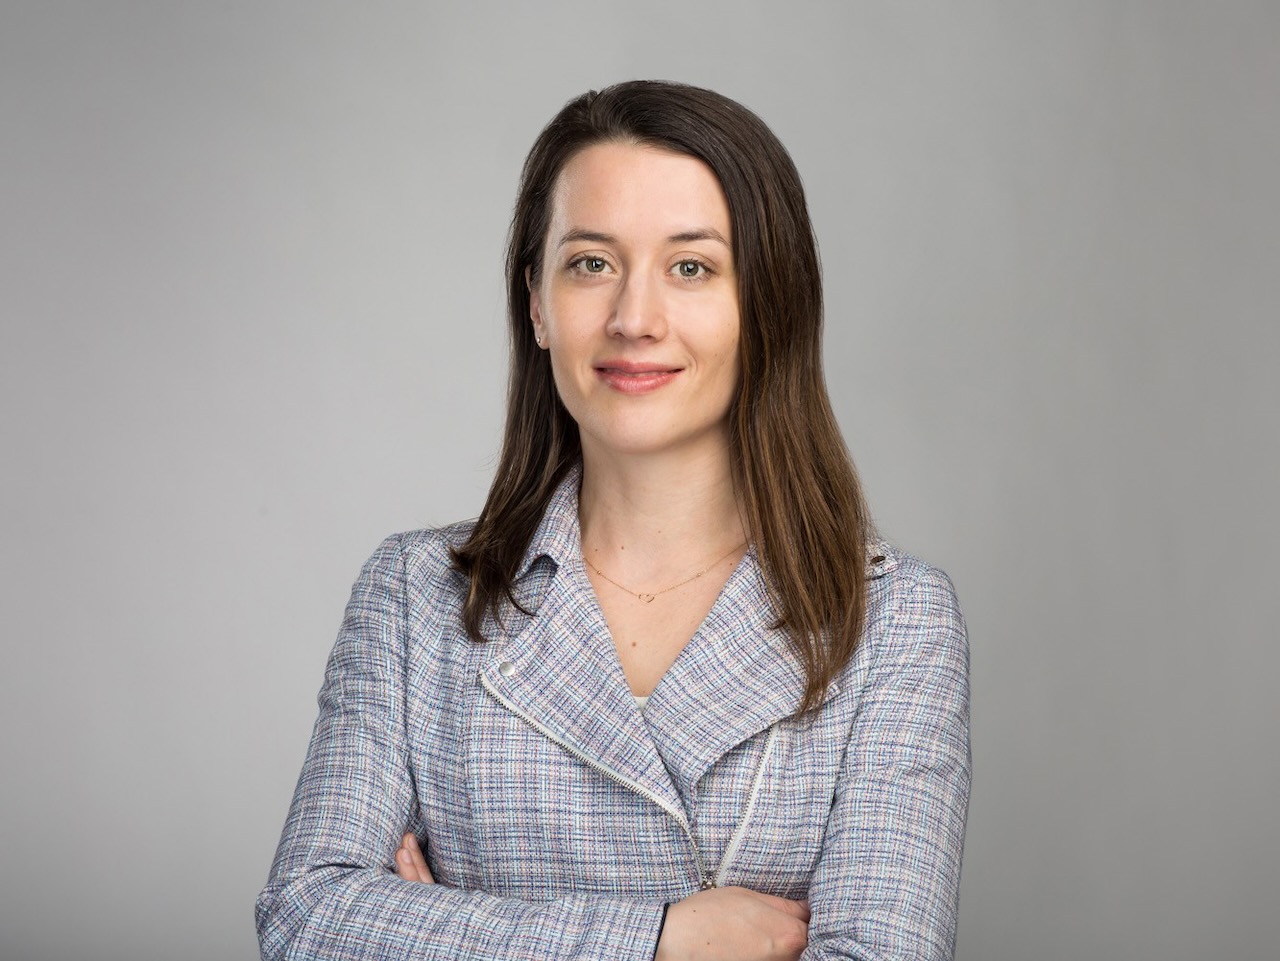
Prawo i compliance
Adwokatka i partnerka zarządzająca Armata Legal. Od ponad 15 lat doradza firmom technologicznym i międzynarodowym w obszarze umów, compliance i bezpiecznego rozwoju.
Euro Kompas tworzą eksperci: