CRA31 lipca 2026
Cyber Resilience Act (CRA): nowe obowiązki dla dostawców oprogramowania
Co CRA zmienia dla producentów i dostawców oprogramowania: wymagania bezpieczeństwa produktu, obsługa podatności i terminy zgłoszeń.
Wybrane wpisy kancelarii Armata Legal — o obowiązkach firm wynikających z NIS2, ustawy o KSC, AI Act, DORA, CRA i innych przepisów. Każdy wpis otwiera się w oryginalnym źródle.
Co CRA zmienia dla producentów i dostawców oprogramowania: wymagania bezpieczeństwa produktu, obsługa podatności i terminy zgłoszeń.
Podstawowe obowiązki i ryzyka operacyjne wynikające z rozporządzenia DORA rok po jego wejściu w życie oraz relacja DORA do dyrektywy NIS2.
Wszystkie zmiany prawne dotyczące wdrożenia AI Act w Polsce, zebrane w formie pytań i odpowiedzi.
Kompletny przewodnik w formie Q&A: do jakich firm stosuje się wymogi NIS2 i nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa.
Odpowiedzi na najczęstsze pytania o obowiązki na gruncie NIS2 i polskiej ustawy o krajowym systemie cyberbezpieczeństwa.
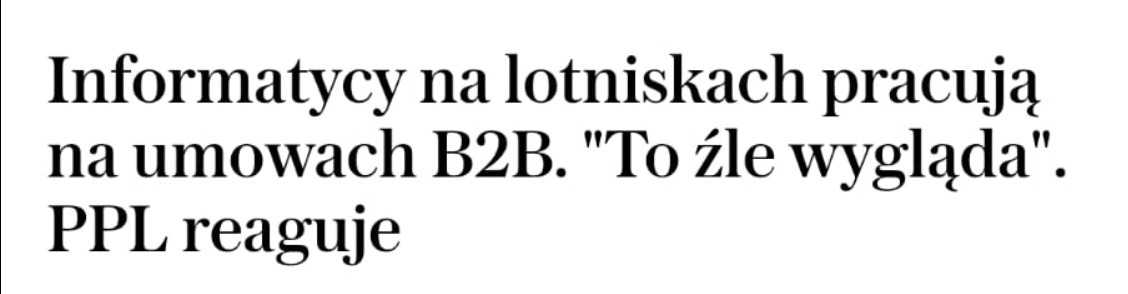
Adw. Julia Armata w Gazecie Wyborczej o formach zatrudnienia informatyków i wpływie na bezpieczeństwo infrastruktury krytycznej.
Jakie obowiązki spoczywają na producentach, importerach i dystrybutorach po wejściu w życie GPSR.
Praktyczny przewodnik po obowiązku wdrożenia procedury zgłoszeń wewnętrznych w firmie i konsekwencjach opóźnienia.
Zestaw pytań i odpowiedzi o zakresie obowiązków, terminach i zasadach zgłoszeń w ramach ochrony sygnalistów.
Na co uważać przy zapisach na sąd polubowny w umowach międzynarodowych, żeby klauzula nie okazała się bezwartościowa.
Odpowiedz na 4 pytania i zobacz listę regulacji wraz z planem wdrożenia.
Sprawdź firmę w 30 s