Mateusz Podbielski
Technologia i cyberbezpieczeństwo
Założyciel i partner zarządzający Genuitek. Od ponad 20 lat łączy technologię z biznesem, prowadząc projekty IT i wdrożenia zwiększające bezpieczeństwo organizacji.
Jeśli sprzedajesz sprzęt lub oprogramowanie łączące się z siecią, produkt musi być bezpieczny „z pudełka”, a Ty musisz dostarczać aktualizacje przez lata.
Obowiązek zgłaszania podatności od września 2026, pełne stosowanie od grudnia 2027
Do 15 mln EUR lub 2,5% światowego obrotu
4 etapy · ok. 11 tygodni
Nie wiesz, od czego zacząć? Trzy szybkie kroki:
Raport — analizę obecnego stanu, plan wdrożenia oraz gotowe materiały, a na życzenie pełną implementację. Każdy element możesz wdrażać samodzielnie albo z naszym wsparciem.
Każda faza ma określony czas, rezultat i rolę Twoją oraz naszą. Bez chaosu projektowego — od startu wiesz, co dostajesz w każdym tygodniu.
Podajesz listę produktów z połączeniem sieciowym i rynki sprzedaży.
Określamy, które produkty podlegają CRA i w jakiej klasie ryzyka.
Dostęp do kodu, dokumentacji i procesów wytwarzania.
Wymagania bezpieczeństwa w cyklu wytwarzania, SBOM, zarządzanie podatnościami.
Ustalasz okres wsparcia dla każdego produktu.
Polityka aktualizacji przez okres wsparcia i publiczny kanał zgłaszania podatności.
Review dokumentacji — 1 sesja review (90 min).
Dokumentacja techniczna, ocena zgodności i deklaracja CE.
Zobacz, jak wygląda wynik analizy i z jakich materiałów możesz korzystać podczas samodzielnego wdrożenia.
Podmiot ważny · produkcja żywności · przykładowe dane zanonimizowane
3 tyg.
11 tyg.
17
6
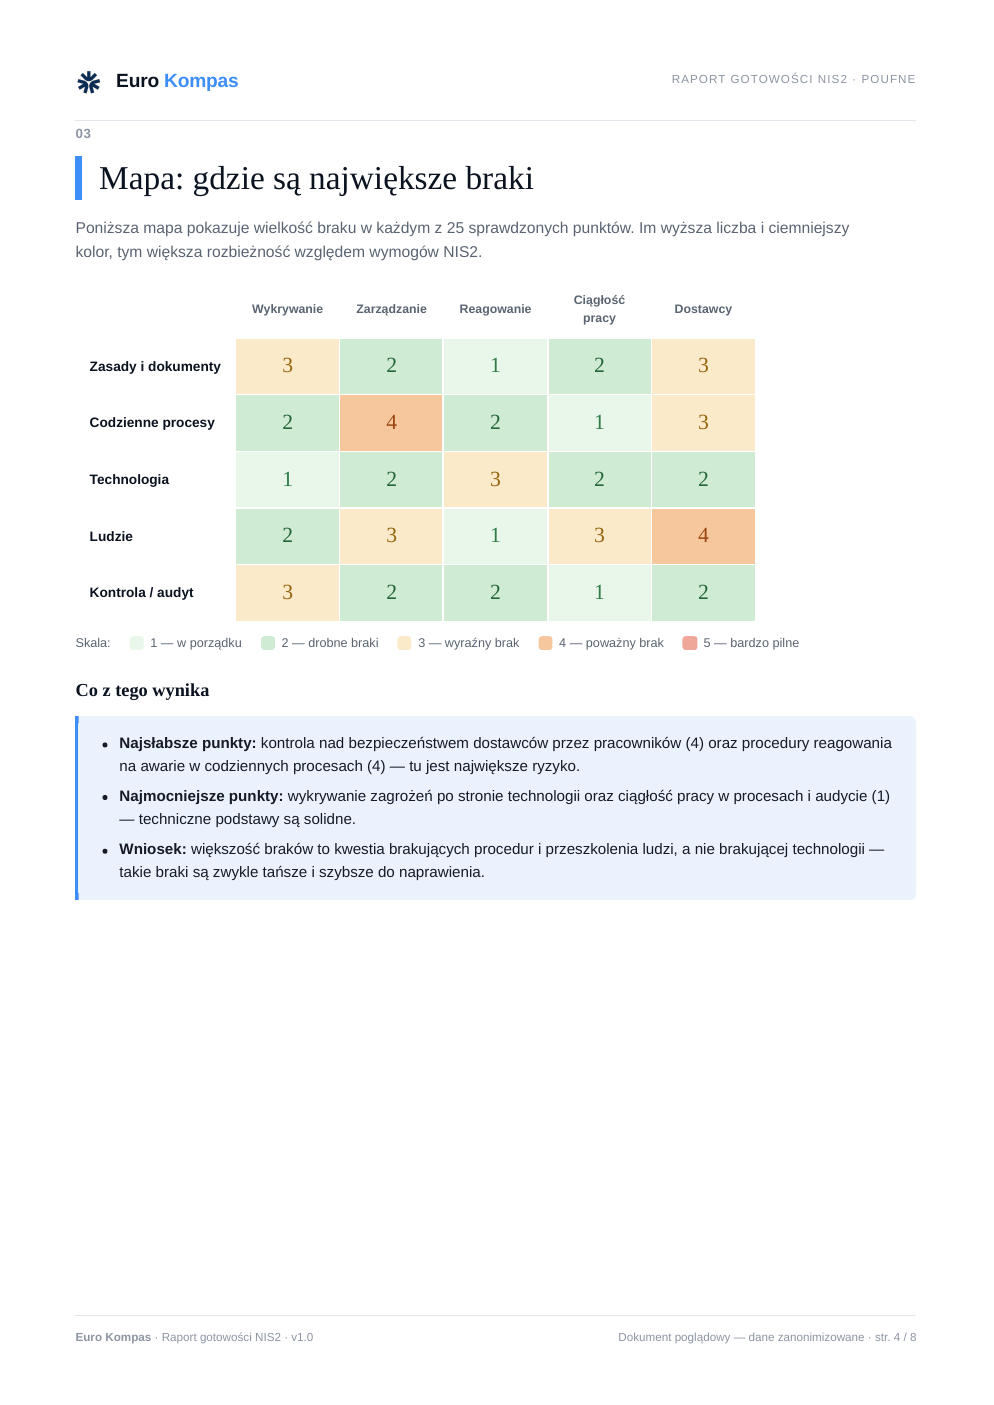
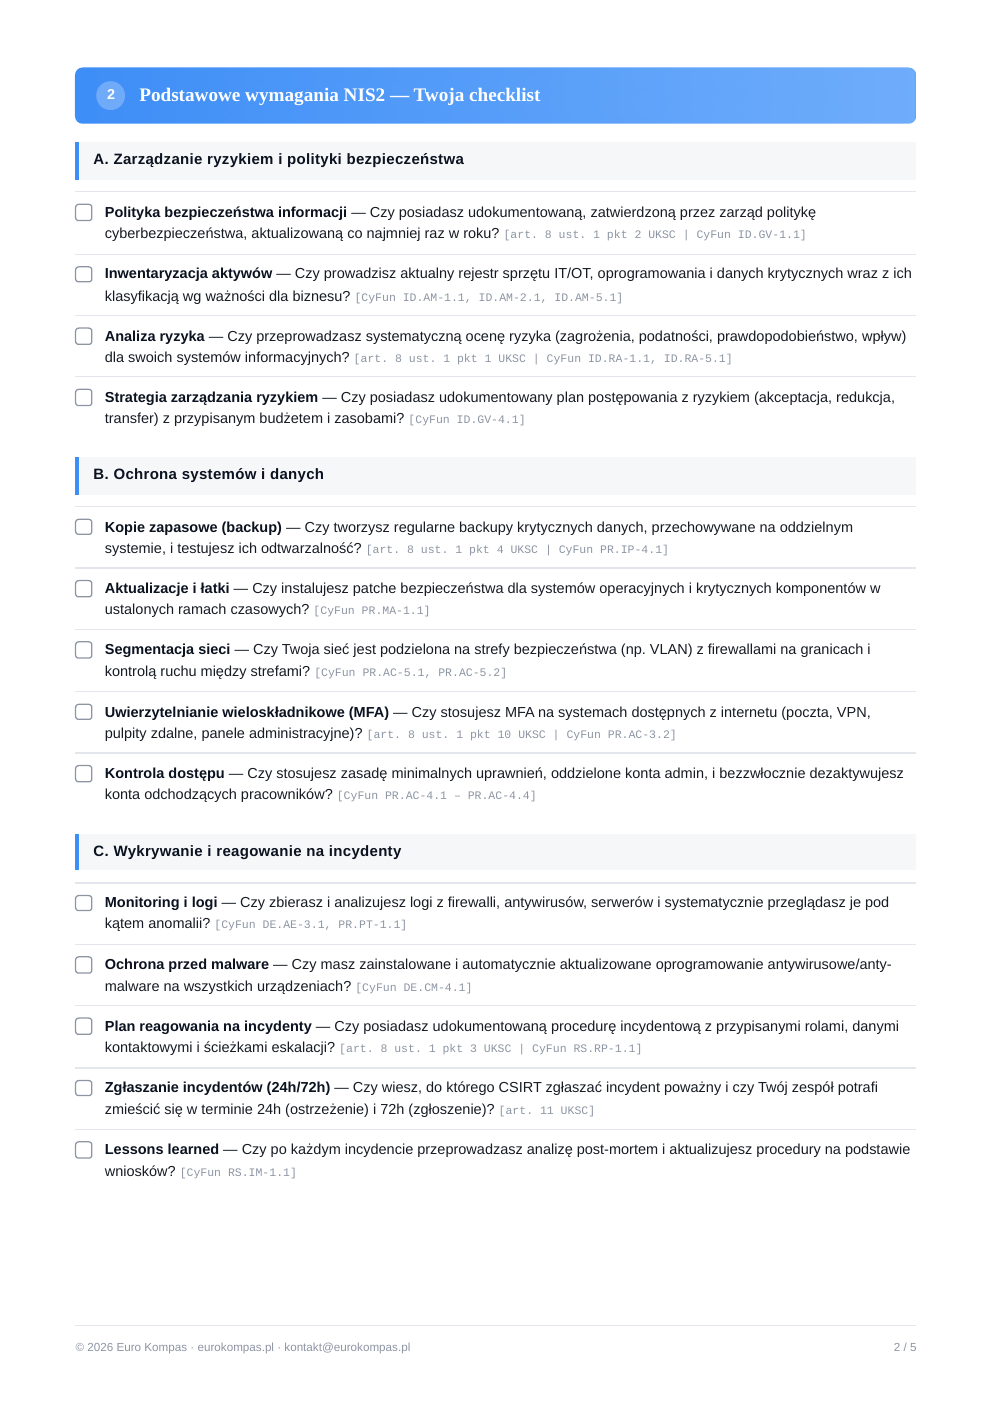
20 praktycznych punktów kontrolnych, prosty sposób liczenia wyniku i wskazówki dotyczące następnych kroków.
Łączymy doświadczenie technologiczne z praktyką prawną, żeby wymagania regulacyjne przekładać na konkretne działania w firmie.
Technologia i cyberbezpieczeństwo
Założyciel i partner zarządzający Genuitek. Od ponad 20 lat łączy technologię z biznesem, prowadząc projekty IT i wdrożenia zwiększające bezpieczeństwo organizacji.
Prawo i compliance
Adwokatka i partnerka zarządzająca Armata Legal. Od ponad 15 lat doradza firmom technologicznym i międzynarodowym w obszarze umów, compliance i bezpiecznego rozwoju.
Euro Kompas tworzą eksperci: